Zuletzt aktualisiert: 17. September 2026 · Version: 2.0
In 30 Sekunden
- Copilot nutzt bestehende Zugriffsrechte; Oversharing bleibt deshalb ein Berechtigungsproblem.
- Prompts und Antworten können für Verlauf, Audit, Aufbewahrung und eDiscovery relevant sein.
- Purview- und DLP-Funktionen hängen vom konkreten Lizenzumfang ab.
Datenschutz & Compliance
Copilot kann nur dann sinnvoll und sicher eingesetzt werden, wenn Datenzugriff, Berechtigungen und Nutzungsregeln verstanden sind. Dieses Kapitel erklärt die wichtigsten Punkte ohne Juristen- oder Admin-Sprache.
- Welche Daten Copilot für Antworten heranziehen kann.
- Warum Microsoft-365-Berechtigungen der wichtigste Schutzmechanismus sind.
- Was Prompts, Antworten, Verlauf, Websuche und Agenten für Datenschutz bedeuten.
- Welche Regeln ein Team vor dem produktiven Einsatz braucht.
Die wichtigste Frage: Wer darf was sehen?
Copilot arbeitet nicht losgelöst von Microsoft 365. Er nutzt Inhalte und Kontext über Microsoft Graph, zum Beispiel Dokumente, E-Mails, Kalender, Chats, Meetings und Kontakte. Entscheidend ist: Copilot soll grundsätzlich nur Informationen verwenden, auf die der jeweilige Nutzer ohnehin Zugriff hat.
Das klingt beruhigend, ist aber kein Freifahrtschein. Wenn Berechtigungen in SharePoint, Teams oder OneDrive zu großzügig vergeben wurden, kann Copilot diese zu breite Sicht ebenfalls nutzbar machen. Das eigentliche Risiko ist deshalb oft nicht Copilot selbst, sondern schlecht gepflegter Zugriff auf bestehende Inhalte.
Was Microsoft für Microsoft 365 Copilot zusagt
Microsoft beschreibt Microsoft 365 Copilot als Orchestrierung aus Sprachmodell, Microsoft Graph und den Microsoft-365-Apps. Für kommerzielle Kunden gelten laut Microsoft die bestehenden Datenschutz-, Sicherheits- und Compliance-Verpflichtungen von Microsoft 365. Prompts, Antworten und Daten, die über Microsoft Graph abgerufen werden, werden nach Microsofts Dokumentation nicht zum Training der zugrunde liegenden Foundation-Modelle verwendet.
Wichtig ist die genaue Einordnung: Das bedeutet nicht, dass keine Interaktionsdaten existieren. Copilot-Aktivitäten können als Verlauf, Prompt, Antwort und verwendete Quellen gespeichert werden, damit Verlauf, Compliance-Suche, Retention und Purview-Funktionen möglich sind. Datenschutz bedeutet also nicht „es wird nichts gespeichert“, sondern „es wird innerhalb definierter Microsoft-365-Kontrollen verarbeitet“.
Geschäftskonto ist nicht Privatkonto
Für den Lernpfad geht es um den Einsatz mit einem geschäftlichen Microsoft-365-Konto. Private Microsoft-Konten, Consumer-Copilot-Erfahrungen oder externe KI-Tools können andere Bedingungen, Speicherorte und Nutzungsregeln haben. Wer Unternehmensdaten nutzt, sollte deshalb nie einfach irgendeinen KI-Chat verwenden, nur weil er ähnlich aussieht.
Was nicht in Prompts gehört
Auch wenn Copilot im Unternehmenskontext geschützt ist, sollten sensible Informationen nicht gedankenlos in Prompts kopiert werden. Die Grundregel lautet: Gib nur Daten ein, die du für den Zweck wirklich brauchst und die du nach internen Regeln verwenden darfst.
- Keine Passwörter, API-Schlüssel, Tokens oder Zugangsdaten.
- Keine unnötigen personenbezogenen Daten.
- Keine Gesundheitsdaten, Bewerberdaten oder HR-Fälle ohne klare Freigabe.
- Keine vertraulichen M&A-, Rechts-, Strategie- oder Finanzinformationen ohne Regelung.
- Keine Kundendaten in externe Tools, wenn dafür keine Vertrags- und Datenschutzgrundlage besteht.
Websuche, Agenten und Erweiterungen
Copilot kann je nach Konfiguration Websuche, Agents, Graph Connectors oder weitere Erweiterungen nutzen. Das kann sehr hilfreich sein, verändert aber den Datenschutzkontext. Bei Websuche können Suchanfragen an Bing gehen. Bei Agenten müssen Admins prüfen, welche Berechtigungen und Bedingungen gelten.
Für Organisationen heißt das: Nicht nur die Copilot-Lizenz ist relevant, sondern auch die aktivierten Funktionen. Ein guter Rollout dokumentiert, welche Funktionen erlaubt sind, welche Datenklassen genutzt werden dürfen und wer neue Agenten freigeben darf.
Die sieben Pflichtregeln für Teams
- Berechtigungen prüfen: SharePoint-, Teams- und OneDrive-Zugriffe bereinigen.
- Daten klassifizieren: Vertraulichkeitslabels und klare Datenklassen definieren.
- Prompt-Regeln veröffentlichen: Was darf rein, was nicht?
- Meeting-Regeln klären: Transkription, Aufzeichnung, Betriebsrat und Einwilligung beachten.
- Ergebnisse prüfen: Copilot liefert Entwürfe, keine endgültigen Wahrheiten.
- Agenten kontrollieren: Drittanbieter, Graph Connectors und Erweiterungen nicht unkoordiniert aktivieren.
- Schulung einplanen: Datenschutz ist kein PDF, sondern Verhalten im Alltag.
5-Minuten-Praxis
Vom Lesen ins Anwenden
Kopiere eine dieser Vorlagen und nutze sie als Einstieg für Teamregeln oder einen Datenschutzcheck.
Prompt 1 · Teamregeln entwerfen
Erstelle eine verständliche Nutzungsrichtlinie für Microsoft Copilot in einem Unternehmen. Zielgruppe sind Fachbereiche ohne IT-Vorwissen. Gliedere nach erlaubten Daten, verbotenen Daten, Ergebnisprüfung, Meeting-Transkription und Eskalation bei Unsicherheit.Prompt 2 · Berechtigungscheck planen
Erstelle eine Checkliste für einen SharePoint- und Teams-Berechtigungscheck vor der Einführung von Microsoft 365 Copilot. Berücksichtige Oversharing, externe Gäste, alte Projektbereiche, sensible Ordner und Verantwortlichkeiten.Wenn Datenschutz und Grundregeln klar sind, kannst du Copilot einrichten und die ersten produktiven Chats testen.
Hinweis: Dieser Artikel ersetzt keine Rechtsberatung. Er fasst praktische Datenschutz- und Governance-Punkte für den Einstieg zusammen.
Vertiefung: Datenschutzprüfung nach Datenfluss
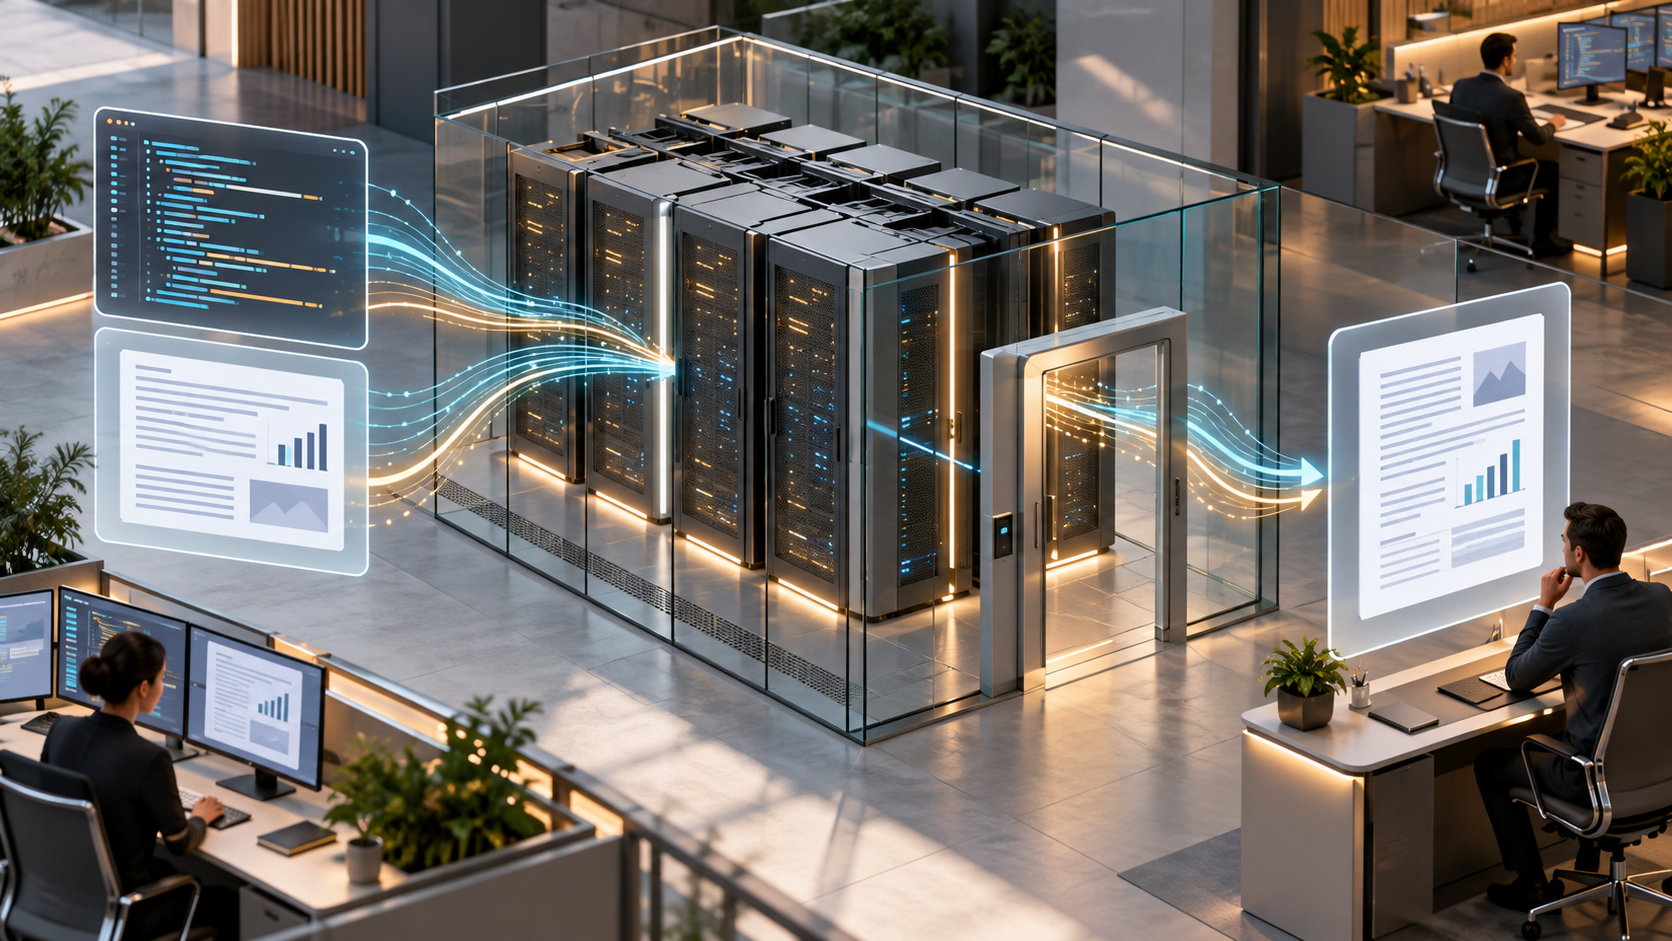
Eine belastbare Bewertung folgt nicht nur dem Produktnamen, sondern dem konkreten Datenfluss. Dokumentieren Sie Eingabe, verwendete Microsoft-365-Quellen, mögliche Websuche, Agentenwerkzeuge, Ausgabe, Empfänger und Aufbewahrung.
- Welcher Zweck wird verfolgt?
- Welche Datenkategorien sind erforderlich?
- Wer besitzt Zugriff auf Quellen und Ergebnis?
- Welche Protokoll-, Aufbewahrungs- und Löschregeln greifen?
- Welche Drittanbieter, Connectoren oder externen Kanäle sind beteiligt?
Risikostufen für Anwendungsfälle
- Niedrig: interne Entwürfe aus nicht sensiblen, freigegebenen Informationen.
- Mittel: Kunden- oder Projektdaten mit klarer Zweckbindung und Prüfung.
- Hoch: Beschäftigten-, Gesundheits-, Rechts- oder Finanzdaten sowie Entscheidungen über Personen.
Die Einstufung entscheidet über Freigabe, Schulung, technische Kontrollen und erforderliche Fachprüfung. „Microsoft-365-Konto“ allein ist keine ausreichende Datenschutzbewertung.
Weiterführende Quellen
- Microsoft: Security and Governance
- Microsoft: Daten- und Schutzarchitektur
- Microsoft: SharePoint für Copilot vorbereiten
Prüffrage vor jedem neuen Anwendungsfall
Bevor ein Fachbereich Copilot mit einem neuen Datensatz oder Prozess nutzt, sollte er fünf Punkte beantworten: Welche Datenkategorien sind betroffen? Wer darf die Ausgangsdaten bereits sehen? Welche Ausgabe entsteht? Wo wird sie gespeichert oder weitergegeben? Wer trägt die fachliche Freigabe? Bleibt eine Antwort unklar, startet der Anwendungsfall nicht produktiv.
Diese kurze Vorprüfung ersetzt keine formale Datenschutz- oder Compliancebewertung. Sie sorgt aber dafür, dass riskante Konstellationen früh bei Datenschutz, Informationssicherheit, Compliance oder dem zuständigen Daten-Owner landen. Gleichzeitig können risikoarme Aufgaben schneller freigegeben werden, weil Zweck, Datenfluss und Verantwortlichkeit dokumentiert sind.