In 30 Sekunden
- Voreinstellung: Muse-Code-Abos starten im Contributor-Modus. Meta darf Inhalte dann zum Training nutzen.
- Vertrauliches ist untersagt: Die Bedingungen verbieten in diesem Modus vertrauliche und personenbezogene Inhalte, ausdrücklich auch Code, der vertraulich bleiben soll.
- Abschalten gilt je Gerät: Laut Dokumentation wird die Einstellung pro Computer gespeichert, und auf einem neuen Gerät schaltet die erste interaktive Sitzung den Modus wieder ein.
- Empfohlener Zugang: Nutzungsbasierte Abrechnung mit fest vorgegebenem Standardmodell, denn dort fehlt zwar der Schalter, die Modellwahl entscheidet aber weiter. Im Abo hält eine korrekt ausgerollte verwaltete Konfiguration den Modus aus.
Was Unternehmen jetzt tun sollten
- IT-Leitung, sofortPrüfen, ob Beschäftigte private oder dienstliche Muse-Code-Abos für Firmencode nutzen, und das bis zur Freigabe untersagen.
- Plattformteam, vor dem PilotZugangsweg festlegen: API-Schlüssel mit Abrechnung nach Verbrauch und ausgeschlossenen Contributor-Modellen oder Abo nur mit verwalteter Konfiguration.
- Recht, vor dem PilotPrüfen, ob die Regeln für den Standardmodus und die Unterauftragnehmer von Meta zum eigenen Einsatz passen.
Dieser Beitrag richtet sich an Entwicklungsleitung und IT-Sicherheit in Unternehmen, die Muse Code als günstigen Coding-Agenten für das Terminal bewerten. Beginnen sollte die Bewertung vor der Installation. Ein Abo für 5 US-Dollar im Monat ist schnell abgeschlossen. Der Contributor-Modus ist dann voreingestellt und damit auch die wichtigste Datenschutz-Entscheidung vorbelegt.
Für vertraulichen Firmencode ist der Contributor-Modus kein zulässiger Weg, Kosten zu sparen, weil die Vertragsbedingungen solchen Code dort nicht zulassen. Unternehmen sollten ihn deshalb technisch ausschließen, statt auf eine Einstellung zu vertrauen, die jede Person auf jedem Gerät selbst setzen muss.
Was Muse Code ist und was der Contributor-Modus bedeutet
Muse Code ist laut Meta ein Coding-Agent für Terminal und CI auf Basis von Muse Spark. Er plant Aufgaben, bearbeitet Dateien und führt Befehle aus. Es gibt zwei Abrechnungen: nutzungsbasiert nach Tokens oder als Monats-Abo mit 5, 15, 50 oder 200 US-Dollar, Stand 7. November 2026. Team-Tarife nennt die Produktseite nicht, sie verweist auf den Vertrieb.
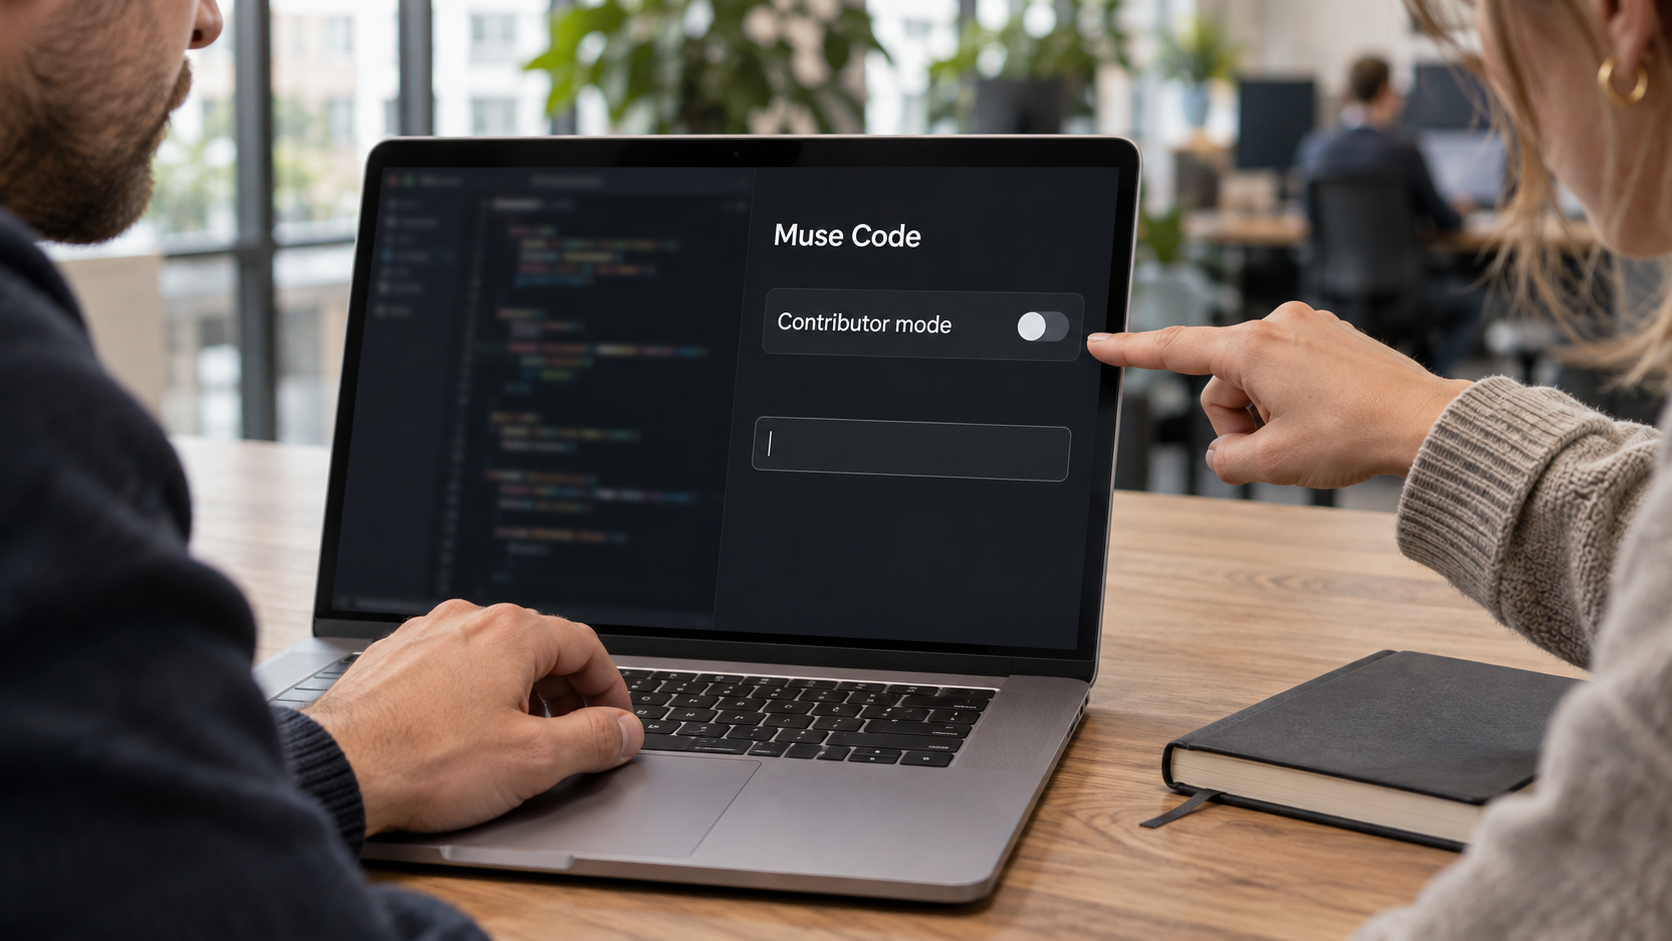
Der Contributor-Modus tauscht Rabatt oder mehr Nutzung gegen die Freigabe der eigenen Inhalte. Die Bedingungen vom 9. Oktober 2026 erfassen beim Abo den Zugriff standardmäßig als Contributor-Nutzung, unabhängig vom gewählten Modell. Meta darf die Inhalte zum Training und zur Verbesserung nutzen und versucht vorher, sie von Konto und API-Schlüssel zu trennen. Die Bedingungen weisen aber darauf hin, dass trainierte Modelle ähnliche oder identische Ausgaben erzeugen können. Die Umstellung auf Standard wirkt nur nach vorn. Bereits gesendete Inhalte bleiben in Metas Rechten.
Redaktionelle, schematische Darstellung auf Basis der Meta-Dokumentation, kein Produkt-Screenshot.
Welcher Zugangsweg welchen Datenmodus hat
| Zugang | Datenmodus laut Meta | Praktische Folge |
|---|---|---|
| Abo, interaktiv | Contributor an, abschaltbar unter /settings; Einstellung je Computer | Für Firmencode nur mit zentraler Vorgabe geeignet |
Abo, ohne Oberfläche (muse exec) | Nutzt die gespeicherte Einstellung; ohne Einstellungsdatei aus, bei einer Datei ohne gespeicherten Wert möglicherweise an; je Lauf über --contributor-mode oder MUSE_CONTRIBUTOR_MODE setzbar | In CI ausdrücklich off setzen |
| Nutzungsbasiert mit API-Schlüssel | Kein Schalter, Abrechnung nach Tokens; laut Bedingungen entscheidet das verwendete Modell, und Meta führt auch -contributor-Modelle | Einfachster Weg für einen Pilot, wenn das Standardmodell fest vorgegeben ist |
| Verwaltete Konfiguration | Der Modus bleibt aus; Flagge und Umgebungsvariable wirken nicht | Für Abos im Unternehmen die belastbare Variante, sofern korrekt ausgerollt und mit muse config status geprüft |
| Null-Speicherung (Zero Data Retention) | Separat freizuschalten; Contributor nicht verfügbar | Nur nach Prüfung durch Meta, Einschränkungen beachten |
Eigene Zusammenfassung von Muse-Code-Abonnements, Preisen und Limits und Zero Data Retention, Stand 7. November 2026.
Verbrauchszugang: Ohne Abo bestimmt laut Bedingungen das verwendete Modell, ob eine Nutzung als Contributor-Nutzung gilt. Sie erwähnen zudem, dass das System auf ein Contributor-Modell routen kann, und legen die Verantwortung für die richtige Modellwahl beim Kunden. Die Produktseite führt muse-spark-1.3-contributor und muse-spark-1.2-contributor; voreingestellt ist in Muse Code muse-spark-1.2. Ob Muse Code die Contributor-Modelle im Verbrauchsmodus annimmt, belegt die Dokumentation nicht ausdrücklich, und getestet haben wir es nicht. Das Modell sollte deshalb fest vorgegeben und die Nutzung stichprobenartig geprüft werden.
Unklare Stelle: Die Bedingungen sprechen von einer Einstellung im Konto, die Dokumentation von einer Speicherung pro Computer. Wir konnten nicht klären, ob beides dasselbe meint. Das sollte Meta beantworten; bis dahin ist die strengere Lesart sicherer, also jedes Gerät zu prüfen. Zudem wird ein Inhalt aus dem Standardmodus zu Contributor-Inhalt, sobald er als Kontext in einer Contributor-Anfrage landet.
Sicherheit im Alltag: Freigaben und Sandbox
Bei den Berechtigungen ist Muse Code vorsichtiger eingestellt als beim Datenmodus. Shell-Befehle laufen in einer Sandbox des Betriebssystems, geschrieben wird nur im Workspace und im temporären Verzeichnis, und neue Netzwerkziele werden angehalten. Allerdings entscheidet im Standardprofil ein automatischer Prüfer über Freigaben. Für den Pilot ist das Profil „Ask me“ die vorsichtigere Wahl, solange noch keine Erfahrungen vorliegen.
Zwei Hinweise von Meta verdienen besondere Aufmerksamkeit. Die Option --yolo entfernt Freigabe und Sandbox und gehört laut Meta nicht auf Rechner mit echten Zugangsdaten. Und bei Pull-Request- oder Fork-Checkouts können Regeldateien wie AGENTS.md von Angreifern stammen. Das gilt auch für Projektspeicher, der laut Konfigurationsdokumentation selbst in nicht vertrauten Workspaces geladen wird. Über muse config validate und muse config status können Admins verwaltete Vorgaben prüfen; wie weit diese gegenüber Nutzereinstellungen reichen, beschreibt die Seite nicht vollständig.
Vertrag und Region für DACH
Vertragspartner ist laut Bedingungen die Meta Platforms Ireland Limited, wenn das Unternehmen in der europäischen Region sitzt. Im Standardmodus handelt Meta als Auftragsverarbeiter nach den Meta Global Processor Terms und nutzt Inhalte nicht zum Training. Im Contributor-Modus gilt das nicht. Die Regionalrichtlinie vom 12. Oktober 2026 nennt die EU, Deutschland und die Schweiz weder als gesperrt noch als ausdrücklich freigegeben; Meta kann den Zugang ändern und überlässt die Prüfung der Zulässigkeit dem Kunden. Eine Verarbeitung ausschließlich in der EU haben wir in den Unterlagen nicht gefunden.
Für Betriebsrat und Datenschutz zählt außerdem: Ein Terminal-Agent erzeugt Nutzungsdaten je Person. Sobald Auswertungen daraus möglich sind, ist in Deutschland regelmäßig § 87 Abs. 1 Nr. 6 BetrVG berührt. Die Vorschrift gibt dem Betriebsrat ein Mitbestimmungsrecht bei technischen Einrichtungen, die Verhalten oder Leistung der Beschäftigten überwachen können. Auch der Verhaltenskodex für KI-Modelle wird relevant: Meta steht laut Kommission (Stand 7. Oktober 2026) nicht auf der Unterzeichnerliste, die allerdings als möglicherweise unvollständig gekennzeichnet ist.
Wo Muse Code im Meta-Angebot steht
Muse Code ist die fertige Anwendung, die Model API die Schnittstelle für eigene Software. Wer selbst entwickelt, findet Kosten und Modellwahl im Beitrag zu Muse Wonder; wer Modelle selbst betreiben will, im Beitrag zu Muse Spark Open. Nicht abgedeckt sind hier Qualität und Produktivität. Dazu haben wir keine eigenen Messungen. Den Überblick gibt die Seite Meta für Unternehmen.
Pilotfragen vor dem Einsatz
- Wer stellt sicher, dass auf jedem Gerät und in jedem CI-Lauf der Standardmodus und ein Standardmodell aktiv sind, und wie prüfen wir das?
- Reicht uns die Abrechnung nach Verbrauch, oder brauchen wir ein Abo mit verwalteter Konfiguration und damit ein Gespräch mit dem Vertrieb?
- Welche Repositories sind erlaubt, und wie gehen wir mit fremden Pull Requests und deren Regeldateien um?
- Welches Berechtigungsprofil gilt im Pilot, und wer genehmigt
--yolooder das Abschalten der Sandbox? - Wie messen wir Qualität gegen unser bisheriges Werkzeug, mit eigenen Abnahmekriterien und ohne Personenauswertung?
Ein hypothetisches Beispiel: Ein Softwarehaus testet Muse Code in einem öffentlichen, nicht vertraulichen Repository. Vier Entwicklerinnen und Entwickler nutzen API-Schlüssel mit Budget-Grenze, fest vorgegebenem Standardmodell und dem Profil „Ask me“. Kundenprojekte bleiben außen vor, bis Vertrag und Region geklärt sind. Größere Organisationen ergänzen zentrale Vorgaben, eine kleine Mannschaft kommt mit dieser Trennung aus.
FAQ zu Muse Code
Lässt sich bereits gesendeter Code zurückholen?
Die Bedingungen sehen das nicht vor: Die Umstellung gilt nur für künftige Inhalte, Metas Rechte an früheren Contributor-Inhalten bleiben bestehen. Wer vertraulichen Code gesendet hat, sollte das intern als Vorfall prüfen.
Wie viel spart der Contributor-Modus?
Bei Muse Spark 1.3 nennt Meta auf der Model API 0,10 statt 1,25 US-Dollar Eingabe und 0,20 statt 4,25 US-Dollar Ausgabe je Million Tokens. Das gilt für die API-Variante und ändert nichts am Verbot vertraulicher Inhalte.
Fazit: Der Preis ist nicht die erste Frage
Muse Code bringt solide dokumentierte Schutzmechanismen mit, startet im Abo aber mit einer Voreinstellung, die für Firmencode nicht passt. Für einen Pilot ist der nutzungsbasierte Zugang mit fest vorgegebenem Standardmodell der einfachste Weg. Abos gehören erst mit verwalteter Konfiguration ins Unternehmen.
Die nächste Entscheidung: Gilt bei Ihnen ab heute, dass Muse-Code-Abos für Firmencode nur mit zentraler Vorgabe erlaubt sind?
Quellen
Meta (abgerufen am 7. November 2026)
- Muse Code: Übersicht, Abonnements, Berechtigungen und Sicherheit, Konfiguration
- Muse Code: Produktseite und Tarife
- Preise und Limits, Zero Data Retention
- Meta Model API Terms of Service, 9. Oktober 2026
- Model Designation and Geographic Use Policy, 12. Oktober 2026
Behörden
- EU-Kommission: Unterzeichner des Verhaltenskodex, Stand 7. Oktober 2026