Zuletzt aktualisiert: 16. September 2026 · Version: 1.2
Redaktionshinweis: Dieser Artikel wurde mit KI-Unterstützung recherchiert und überarbeitet sowie menschlich redaktionell geprüft. Produkt- und Verfügbarkeitsangaben stammen überwiegend von Microsoft; unabhängige Vergleichsdaten zum Foundry Dev Pack liegen wegen der sehr jungen Veröffentlichung noch nicht vor. Funktionen können je nach Betriebssystem, installierten Entwicklungswerkzeugen, Region und Freigaben des Unternehmens abweichen.
In 30 Sekunden
- Microsoft hat das Foundry Dev Pack am 15. September 2026 als zentralen Installer für die Foundry-Entwicklungsumgebung vorgestellt.
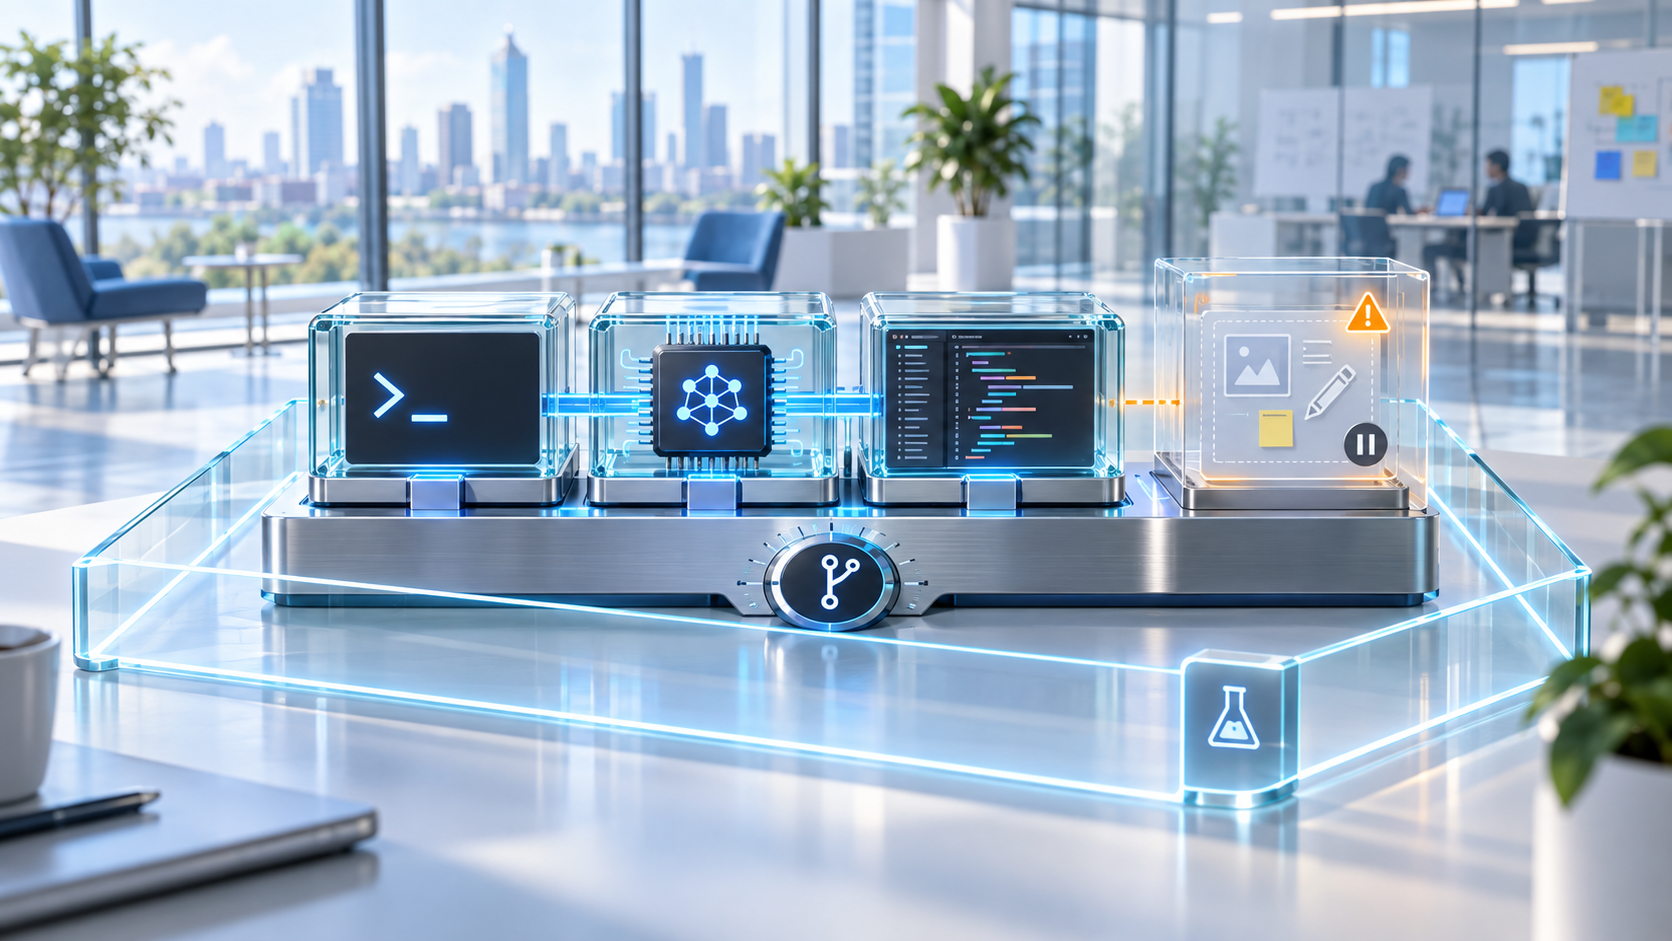
- Das Paket bündelt Azure Developer CLI mit Foundry-Erweiterung, den Microsoft Foundry Skill, das Foundry Toolkit für Visual Studio Code und optional Foundry Canvas.
- Der Nutzen liegt in einem einheitlicheren Startpunkt für Entwickler und Coding-Agenten – nicht in einer neuen KI-Laufzeit oder einem Governance-Produkt.
- Foundry Canvas bleibt laut Microsoft eine Preview ohne SLA-Empfehlung für Produktionsworkloads.
- Für DACH-Unternehmen ist nicht der Installer selbst der kritische Punkt, sondern der kontrollierte Zugriff auf Azure-Projekte, Unternehmensdaten und schreibende Agentenwerkzeuge.
Executive Summary
Microsoft bündelt den technischen Einstieg in Foundry, liefert damit aber noch keinen produktionsreifen Unternehmensstandard. Entscheidend ist, ob ein Pilot geringeren Einrichtungs- und Supportaufwand nachweist, während Paketquellen, Versionen, Berechtigungen und Preview-Bestandteile kontrollierbar bleiben.
Was Unternehmen jetzt tun sollten
- Technischer Eigentümer: Platform Engineering inventarisiert Paketquellen, Versionen und Änderungen am Entwicklerarbeitsplatz.
- Risikoeigentümer: Security und Cloud Governance definieren zulässige Azure-Ziele, Identitäten, Budgets und Protokollierung.
- Pilotverantwortung: Ein Produktteam testet einen vollständigen Entwicklungs- und Rückbaupfad; Foundry Canvas bleibt dabei klar als Preview getrennt.
Was Microsoft konkret vorgestellt hat
Bestätigter Microsoft-Fakt: Microsoft beschreibt das Foundry Dev Pack in der offiziellen Ankündigung vom 15. September 2026 als All-in-one-Installer, der einen Rechner für die Entwicklung mit Microsoft Foundry vorbereitet. Genannt werden vier Bausteine:
- Foundry Command Line Tools: Azure CLI, Azure Developer CLI (azd) und die Foundry-Erweiterung für azd. Damit lassen sich Projekte initialisieren, bereitstellen, evaluieren und automatisieren.
- Microsoft Foundry Skill: Wiederverwendbare Anweisungen für Coding-Agenten, etwa für Projekt-Setup, Deployment, Evaluation, Tracing und Fehleranalyse.
- Microsoft Foundry Toolkit für Visual Studio Code: Entwicklungs-, Test-, Evaluations- und Deployment-Funktionen im Editor. Es wird nur ergänzt, wenn VS Code vorhanden ist.
- Foundry Canvas: Eine geführte visuelle Oberfläche für Hosted Agents. Sie wird nur installiert, wenn die GitHub Copilot App vorhanden ist, und bleibt Preview.
Der Installer bringt Visual Studio Code oder die GitHub Copilot App nicht mit. Programmiersprachen-Laufzeiten und Git bleiben Voraussetzungen, die Teams passend zum Projekt verwalten müssen.
Installation unter Windows
winget install Microsoft.FoundryDevPackInstallation unter macOS
brew install --cask microsoft/foundry/devpack && foundry-devpack installInstallation unter Linux
curl -fsSL https://aka.ms/foundry-devpack-install.sh | bashFür einen ersten Hosted Agent nennt Microsoft anschließend azd ai agent init. Das ist ein beschleunigter Projektstart, aber noch kein produktionsreifes Deployment. Azure-Abonnement, Foundry-Projekt, passende Rollen, Modellverfügbarkeit und gegebenenfalls kostenpflichtige Ressourcen bleiben separat erforderlich.
Quellenlage: belastbar für Funktionsumfang, offen beim Nutzen
Installation, Komponenten und Preview-Status sind durch Microsoft-Dokumentation belegt. Noch nicht unabhängig belegt ist, wie stark das Dev Pack Einrichtungszeit, Supportaufwand oder Fehlerquote in realen Unternehmen senkt. Der betriebliche Nutzen ist deshalb eine zu prüfende Hypothese und kein bestätigtes Ergebnis.
Der eigentliche Fortschritt ist Standardisierung
Redaktionelle Annahme: In größeren Entwicklungsorganisationen erschweren unterschiedliche CLI-Versionen, Erweiterungen und lokale Agentenanweisungen reproduzierbare Abläufe. Das Dev Pack kann diesen Variationsraum verkleinern; unabhängige Unternehmensdaten dazu liegen noch nicht vor.
AI-Fabrik-Einordnung: Das Dev Pack ist vor allem ein Baustein für Platform Engineering. Ohne freigegebene Versionen, Zielumgebungen und Zuständigkeiten beschleunigt ein Ein-Kommando-Installer auch Fehlkonfigurationen.
Was das Dev Pack nicht löst
Vier Grenzen für den Unternehmenseinsatz
- Keine Governance-Automatik: Azure-Rollen, Managed Identities, Netzwerkgrenzen und Freigaberegeln müssen bewusst entworfen werden.
- Keine Kostenkontrolle: Modellaufrufe, Evaluationen, Container, Registry und Observability können Kosten erzeugen.
- Keine Lieferkettenprüfung: Paketfreigabe, Versions-Pinning, Signaturprüfung, SBOM und Schwachstellenmanagement bleiben nötig.
- Keine Produktionsreife durch Preview-Funktionen: Foundry Canvas ist Public Preview und wird von Microsoft nicht für Produktionsworkloads empfohlen.
Der Foundry Skill gibt Coding-Agenten strukturierte Arbeitsanweisungen. Er ist aber keine technische Sicherheitsgrenze. Ein Skill kann empfehlen, Rollen und Kosten zu prüfen; er ersetzt keine externe Policy-Durchsetzung, kein Vier-Augen-Prinzip und keine restriktiven Azure-Berechtigungen.
Entscheidungshilfe: Welche Komponente braucht welche Freigabe?
CLI und azd ai: freigeben, wenn der Zielpfad kontrolliert ist
Der Nutzen liegt in wiederholbarer Initialisierung, Bereitstellung und Evaluation. Vor der Freigabe müssen Templates, Zielabonnements, Rollen, Kostenlimits und der Löschpfad feststehen.
Foundry Skill: als veränderbaren Quelltext behandeln
Der Skill liefert Coding-Agenten Prozesswissen. Entscheidend sind Quellstand, Änderungsprüfung, erlaubte Werkzeuge und Genehmigungsgrenzen. Eine textliche Anweisung ist keine technische Zugriffskontrolle.
VS-Code-Toolkit: in die Extension-Policy aufnehmen
Für den Editorpfad sind Updateverfahren, Telemetrie, Zugangsdaten und erlaubte Erweiterungsquellen zu klären. Die Installation auf Entwicklerrechnern sollte nicht außerhalb des Endpoint-Managements erfolgen.
Foundry Canvas: nur als gekennzeichnetes Experiment
Die geführte Oberfläche kann den Einstieg erleichtern, bleibt aber Preview. Der Pilot braucht deshalb einen Export- und Rückfallpfad und darf keinen produktiven Prozess ausschließlich von Canvas abhängig machen.
DACH-Perspektive: Datenzugriff und Mitbestimmung prüfen
Rechtliche Einordnung: Weder die Installation des Dev Packs noch ein Test lösen automatisch eine Datenschutz-Folgenabschätzung oder eine Beteiligung der Arbeitnehmervertretung aus. Maßgeblich sind der konkrete Datenzugriff, Telemetrie, Rollenprofile und die Frage, ob Funktionen zur Leistungs- oder Verhaltenskontrolle geeignet sind.
Vor produktiven Piloten sollten Unternehmen deshalb Datenklassen, Azure-Region, vertragliche Grundlage, Logging und Zuständigkeiten prüfen. Ob weitergehende Pflichten bestehen, hängt vom Verarbeitungsvorgang und Risiko ab; der Artikel ersetzt keine Rechtsberatung.
Governance: Der Installer gehört in den Software-Lieferprozess
Praxisempfehlung: Platform Engineering behandelt das Dev Pack wie jedes andere Entwicklerpaket: offizielle Quelle, freigegebene Version, dokumentierter Update- und Rücknahmepfad sowie bekannte Telemetrie. Für produktionsnahe Agenten kommen Least Privilege, getrennte Identitäten, Protokollierung, Sicherheitstests und ein Not-Aus-Pfad hinzu. Die Umsetzung richtet sich nach möglichem Schaden und Reversibilität.
Praxisbeispiel: Ein interner Wissensagent als Pilot
Hypothetisches, realistisches Szenario: Ein mittelständisches Unternehmen möchte einen Agenten entwickeln, der ausschließlich freigegebene technische Handbücher durchsucht und Antwortentwürfe für den internen Service erstellt. Der Agent darf keine Tickets schließen und keine Kundendaten verändern.
Platform Engineering installiert das Dev Pack in einer kurzlebigen Entwicklungsumgebung und stellt ein freigegebenes Projekt-Template bereit. Das Produktteam dokumentiert Installationsdauer, Abweichungen und fehlende Voraussetzungen. Security prüft die verwaltete Identität, beschränkt den Datenzugriff auf den Testbestand und kontrolliert, dass schreibende Werkzeuge deaktiviert bleiben.
Abnahmekriterien: Ein zweites Team kann den Aufbau reproduzieren, der Agent nutzt nur freigegebene Quellen, jeder Abruf wird protokolliert und sämtliche Testressourcen lassen sich vollständig entfernen.
Ein pragmatischer Pilot in zwei Wochen
Woche 1: Technische Basis
- Frische Entwicklungsumgebung aufsetzen und Ausgangszustand dokumentieren.
- Dev Pack aus der offiziellen Quelle installieren und alle Komponenten erfassen.
- Einen einfachen Hosted Agent aus einem freigegebenen Template initialisieren.
- Authentifizierung, Projektzuordnung und Rollen mit einem nicht privilegierten Testkonto prüfen.
Woche 2: Qualität und Betrieb
- Ein kleines, versioniertes Evaluation-Set ausführen.
- Deployment in eine isolierte Entwicklungsumgebung testen und Kosten protokollieren.
- Fehlerfall, Berechtigungsentzug und vollständigen Rückbau durchspielen.
- Einrichtungszeit, Abweichungen, Supportaufwand und Reproduzierbarkeit mit dem bisherigen Prozess vergleichen.
Der Pilot ist bestanden, wenn der Ablauf reproduzierbar ist, keine Produktionsabhängigkeit von Preview-Komponenten entsteht und der Rückbau vollständig gelingt.
Einordnung in Microsofts Foundry-Strategie
AI-Fabrik-Einordnung: Das Dev Pack setzt am Anfang der Foundry-Entwicklerstrecke an. Die größere Architekturfrage bleibt: Welche Aufgaben gehören in einen Prompt Agent, welche benötigen einen codebasierten Hosted Agent, und welche Prozesse sollten wegen ihrer Wirkung nicht autonom ausgeführt werden? Mehr Kontext liefern Microsofts KI-Portfolio 2026 und KI-Agenten-Governance: Rechte und Betriebsmodelle.
Fazit: Freigabe nur nach belastbarem Pilot
Das Dev Pack ist ein sinnvoller Kandidat für den internen Entwicklungsstandard, sobald ein risikoarmer Pilot geringeren Einrichtungsaufwand, reproduzierbare Abläufe und einen vollständigen Rückbau belegt. Bis dahin bleibt es ein komfortabler Einstieg – keine pauschale Freigabe.
Häufige Fragen zum Foundry Dev Pack
Ist das Foundry Dev Pack eine neue KI-Plattform?
Nein. Es ist ein Installer für vorhandene Foundry-Entwicklungswerkzeuge.
Installiert das Paket Visual Studio Code?
Nein. Das Toolkit wird nur ergänzt, wenn VS Code bereits vorhanden ist.
Ist Foundry Canvas produktionsreif?
Microsoft kennzeichnet Foundry Canvas als Public Preview ohne SLA-Empfehlung für Produktionsworkloads.
Braucht man weiterhin ein Azure-Abonnement?
Ja. Für Foundry-Ressourcen und Hosted Agents sind Abonnement, Projektzugriff und Rollen erforderlich.
Ersetzt der Foundry Skill interne Richtlinien?
Nein. Technische Guardrails, Freigaben und Verantwortlichkeiten müssen außerhalb des Skills durchgesetzt werden.
Weiterführende Artikel auf AI-Fabrik
- Microsoft Enterprise RAG: Azure AI Search, Foundry IQ und Copilot Studio
- Microsofts KI-Portfolio 2026
- KI-Agenten-Governance